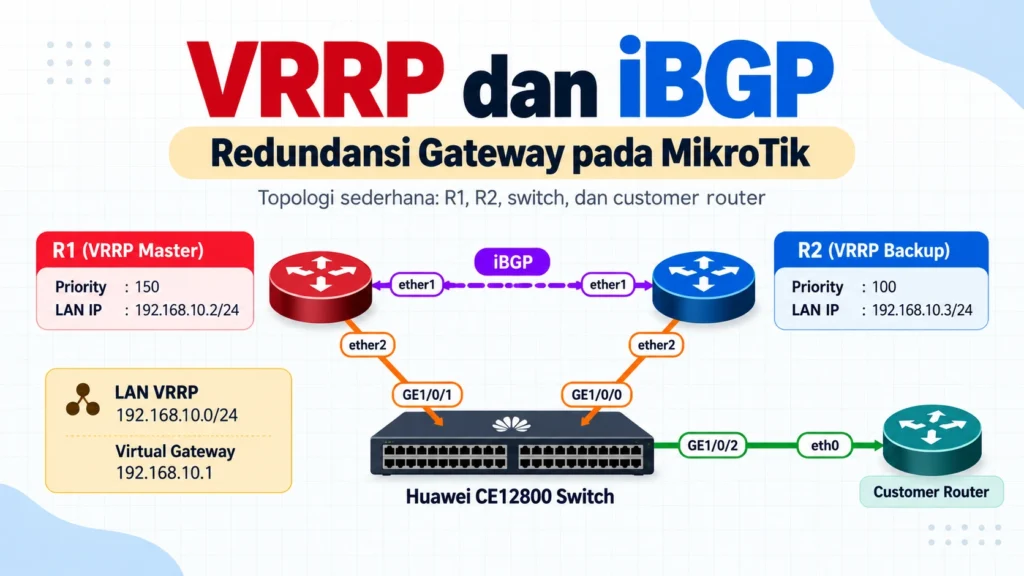
Implementasi VRRP dan iBGP pada MikroTik: Redundansi Gateway dan Pertukaran Routing
Pendahuluan
Ketersediaan jaringan merupakan salah satu aspek penting dalam membangun infrastruktur yang andal. Kegagalan pada sebuah router tidak seharusnya langsung menyebabkan terputusnya konektivitas seluruh perangkat yang berada di belakangnya.
Salah satu pendekatan untuk mengatasi permasalahan tersebut adalah menggabungkan Virtual Router Redundancy Protocol (VRRP) dan Internal Border Gateway Protocol (iBGP).
Pada implementasi ini, dua router MikroTik digunakan sebagai gateway redundan yang terhubung ke sebuah switch Huawei CE12800. Kedua router juga memiliki koneksi internal untuk pertukaran informasi routing melalui iBGP.
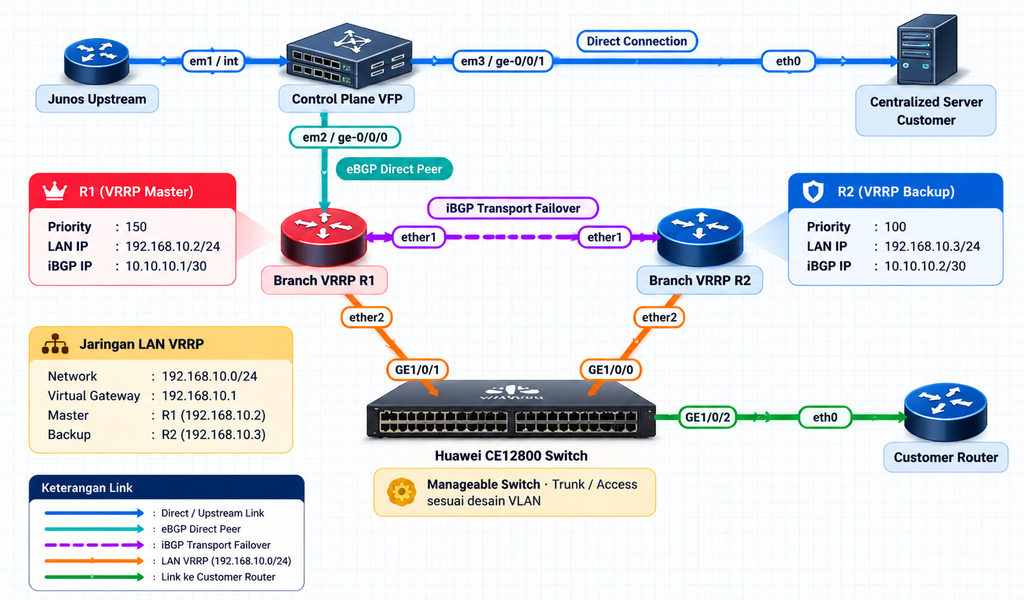
Selain itu, R1 memiliki koneksi ke Control Plane VFP yang berfungsi sebagai titik peering eBGP menuju jaringan Junos Upstream.
1. Topologi Jaringan
Topologi terdiri dari beberapa komponen utama:
- Junos Upstream (Juniper): Jaringan upstream yang terhubung ke Control Plane Juniper.
- R1 (VRRP Master): Router utama yang memiliki koneksi eBGP menuju Junos (Juniper)
- R2 (VRRP Backup): Router cadangan yang terhubung ke R1 melalui iBGP.
- Huawei CE12800: Managed switch yang menghubungkan kedua router dengan jaringan customer.
- Customer Router: Router milik customer yang terhubung ke switch Huawei.
- Centralized Server Customer: Server customer yang memiliki koneksi langsung ke Juniper melalui direct connection
Koneksi antarperangkat
| Perangkat | Interface | Koneksi |
|---|---|---|
| Juniper VCP | em1 / int | em1 / int1 Forwarding Plane |
| Juniper VFP | em2 / ge-0/0/0 | R1, melalui jalur eBGP |
| Juniper VFP | em3 / ge-0/0/1 | Centralized Server Customer |
| R1 | ether1 | R2 melalui iBGP |
| R2 | ether1 | R1 melalui iBGP |
| R1 | ether2 | Huawei CE12800 GE1/0/1 |
| R2 | ether2 | Huawei CE12800 GE1/0/0 |
| Huawei CE12800 | GE1/0/2 | Customer Router |
Pada topologi tersebut, terdapat tiga jenis koneksi yang memiliki fungsi berbeda:
- Koneksi upstream dan eBGP antara Control Plane VFP dengan R1.
- Koneksi iBGP antara R1 dan R2 sebagai jalur pertukaran informasi routing.
- Koneksi LAN melalui Huawei CE12800 yang digunakan bersama oleh kedua router untuk menyediakan gateway virtual bagi jaringan customer.
2. Virtual Router Redundancy Protocol (VRRP)
VRRP merupakan protokol redundansi gateway yang memungkinkan beberapa router menyediakan satu alamat IP virtual sebagai default gateway. Dalam topologi ini, R1 dan R2 menjalankan VRRP pada interface ether2 yang masing-masing terhubung ke Huawei CE12800. Kedua router berada dalam jaringan LAN yang sama, yaitu 192.168.10.0/24.
Pembagian alamat IP
| Perangkat | Alamat IP | Keterangan |
|---|---|---|
| R1 | 192.168.10.2/24 | IP fisik router utama |
| R2 | 192.168.10.3/24 | IP fisik router cadangan |
| VRRP | 192.168.10.1 | Gateway virtual |
Konfigurasi VRRP
Pada R1, VRRP dikonfigurasi menggunakan priority 150:
/interface vrrp
add interface=ether2 name=vrrp-lan priority=150 vrid=10

/ip address
add address=192.168.10.1 interface=vrrp-lan

/ip address
add address=192.168.10.2/24 interface=ether2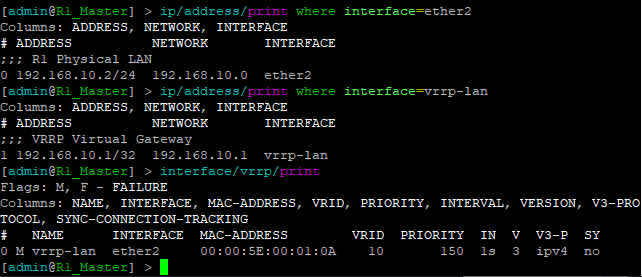
Sementara itu, R2 menggunakan priority default 100:
/interface vrrp
add interface=ether2 name=vrrp-lan vrid=10

/ip address
add address=192.168.10.1 interface=vrrp-lan

/ip address
add address=192.168.10.3/24 interface=ether2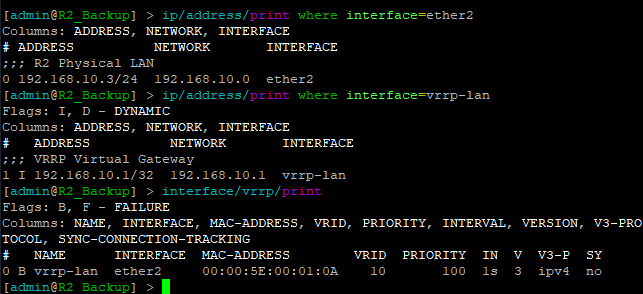
Mekanisme Kerja VRRP
- R1 dan R2 terhubung ke Huawei CE12800 melalui interface
ether2. - Kedua router menjalankan VRRP menggunakan VRID 10 dan alamat gateway virtual
192.168.10.1. VRID merupakan identitas kelompok VRRP yang harus sama agar kedua router dapat bekerja dalam satu kelompok redundansi. - R1 memiliki priority 150, lebih tinggi daripada R2 yang menggunakan nilai default 100. Priority menentukan router yang lebih diutamakan untuk menjadi Master.
- R1 terpilih sebagai VRRP Master, sedangkan R2 beroperasi sebagai Backup.
- Perangkat customer menggunakan
192.168.10.1sebagai default gateway. - Apabila R1 mengalami kegagalan, R2 dapat mengambil alih peran Master dan menggunakan alamat gateway virtual tersebut.
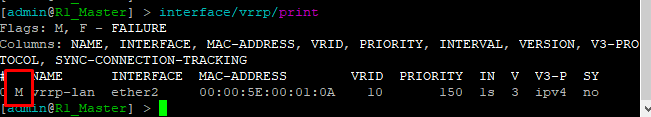
Setelah melakukan konfigurasi vrrp pada R1 & R2 untuk mengetahui mana yang menjadi master dan backup seperti berikut:
Print interface R1:
Print interface R2:
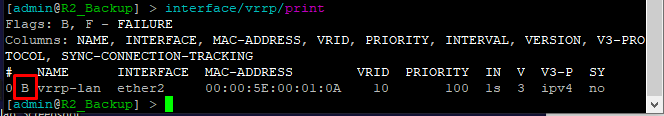
Bisa dilihat pada R1 dia terdapat huruf M (Master) yang berarti saat ini dia menjadi main link untuk menuju ke upstream, dan pada R2 dia mendapatkan huruf B (Backup) yang berarti dia menjadi jalur redundansi.
Dengan mekanisme ini, perangkat customer tetap menggunakan satu alamat gateway yang sama tanpa perlu mengubah konfigurasi ketika terjadi perpindahan peran antara R1 dan R2.
3. Internal Border Gateway Protocol (iBGP)
iBGP digunakan untuk melakukan pertukaran informasi routing antara R1 dan R2 yang berada dalam Autonomous System (AS) yang sama. Pada implementasi ini, kedua router menggunakan ASN 65535 dan membangun sesi BGP melalui koneksi point-to-point pada interface ether1. Koneksi tersebut berfungsi sebagai jalur komunikasi routing internal antara kedua router.
Parameter koneksi iBGP
| Parameter | R1 | R2 |
|---|---|---|
| ASN | 65535 | 65535 |
| Router ID | 10.10.10.1 | 10.10.10.2 |
| Local Address | 10.10.10.1 | 10.10.10.2 |
| Remote Address | 10.10.10.2 | 10.10.10.1 |
| BGP Role | iBGP | iBGP |
Mekanisme kerja iBGP
- R1 dan R2 membangun sesi iBGP melalui interface
ether1. - Kedua router menggunakan ASN yang sama, yaitu
65535. - Setelah sesi mencapai status Established, keduanya dapat bertukar informasi routing.
- R1 dapat mengiklankan prefix yang berasal dari jaringan LAN maupun prefix lain yang diizinkan oleh routing filter.
- R2 menerima informasi routing tersebut sesuai kebijakan penerimaan yang diterapkan.
- Informasi routing yang tersedia dapat digunakan untuk menentukan jalur forwarding berdasarkan routing table masing-masing router.
Dengan adanya iBGP, kedua router dapat memiliki informasi routing yang diperlukan untuk mendukung desain redundansi jaringan.
4. Routing Filter pada iBGP
Routing filter digunakan untuk mengontrol prefix yang boleh diterima maupun diiklankan melalui sesi BGP. Pada konfigurasi ini, R1 dan R2 memiliki kebijakan pengiriman prefix yang sedikit berbeda.
iBGP-out pada R1
/routing filter rule
add chain=iBGP-out rule="if (dst in 10.10.10.0/30 && protocol connected) { accept; }"
add chain=iBGP-out rule="if (dst in 192.168.10.0/24 && protocol connected) { accept; }"
add chain=iBGP-out rule="reject"
Terdapat dua prefix yang diizinkan oleh filter tersebut:
10.10.10.0/30: Jaringan point-to-point yang digunakan untuk koneksi iBGP.192.168.10.0/24: Jaringan LAN yang digunakan oleh kedua router.
Rule terakhir menggunakan reject untuk menolak prefix lain yang tidak memenuhi kebijakan sebelumnya.
iBGP-out pada R2
/routing filter rule
add chain=iBGP-out rule="if (dst in 10.10.10.0/30 && protocol connected) { accept; }"
add chain=iBGP-out rule="if (dst in 192.168.10.0/24 && protocol connected) { accept; }"
add chain=iBGP-out rule="reject"
Berbeda dengan R1, R2 juga mengizinkan dua prefix yang berasal dari jaringan connected, yaitu jaringan point-to-point dan LAN. Prefix lainnya akan ditolak.
iBGP-in
Pada R1:
/routing filter rule
add chain=iBGP-in rule="if (dst in 10.10.10.0/30) { reject; }"
add chain=iBGP-in rule="accept"
R1 menolak prefix yang termasuk dalam jaringan 10.10.10.0/30, kemudian menerima prefix lainnya.
Pada R2:
/routing filter rule
add chain=iBGP-in rule="accept"
R2 menerima seluruh prefix yang masuk melalui sesi iBGP tanpa pembatasan berdasarkan prefix.
5. Alur Kerja VRRP dan iBGP dalam Topologi
Kedua protokol bekerja pada fungsi yang berbeda, tetapi saling melengkapi dalam desain jaringan ini dan kita akan coba untuk pilot test pada router customer menuju centrelized server milik customer yang terhubung pada upstream,
Kondisi normal
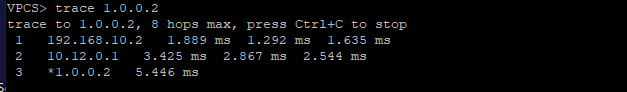
Ketika seluruh perangkat beroperasi secara normal gateway akan menuju R1 tanpa harus ke R2 karena priority pada R1 lebih tinggi daripada R2 dengan contoh berikut
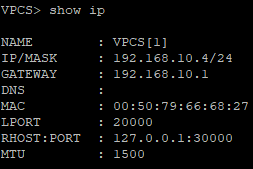
dengan contoh customer ingin melakukan koneksi menuju service internal mereka dengan contoh 1.0.0.2 (Ip Lab tidak terhubung ke internet)
R1 Failure
lalu kita akan matikan untuk jalur pada R1 menuju switch huawei seolah olah terjadi gangguan pada link tersebut
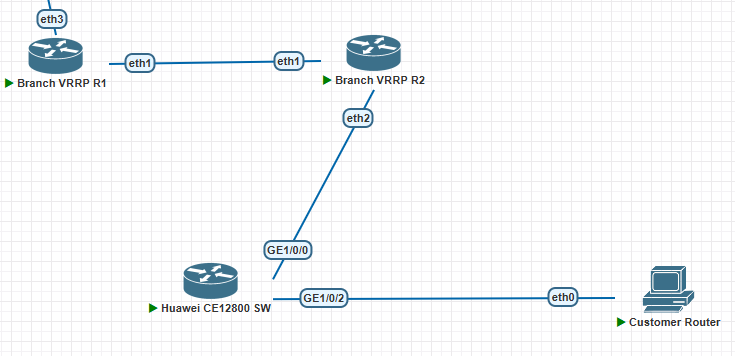
Maka sekarang hanya memiliki jalur satu yaitu menuju gateway vrip yang berada di R2 Priority 150 dan kalau kita coba melakukan traceroute dari sisi customer maka traffic akan dialihkan pada gateway vrip di R2
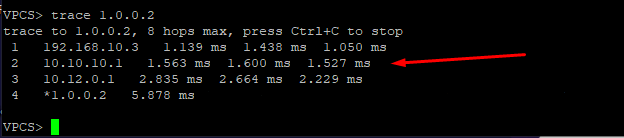
Terlihat dari capture diatas link melalui iBGP yang berada pada R2<>R1 baru setelah itu menuju upstream
6. Catatan Teknis dan Batasan Implementasi
Beberapa hal penting perlu diperhatikan berdasarkan konfigurasi dan topologi yang digunakan:
- VRRP dan iBGP merupakan mekanisme yang berbeda. VRRP menyediakan redundansi gateway, sedangkan iBGP bertukar informasi routing. Keduanya tidak otomatis saling mengendalikan.
- Koneksi upstream masih terpusat pada R1. Berdasarkan topologi, hanya R1 yang memiliki koneksi langsung ke Control Plane VFP melalui jalur eBGP. Kegagalan R1 dapat menyebabkan R2 kehilangan akses upstream jika tidak tersedia jalur alternatif.
- Huawei CE12800 berfungsi sebagai switch penghubung. Port yang mengarah ke R1 dan R2 harus dikonfigurasi sesuai kebutuhan desain VLAN dan memastikan keduanya berada dalam broadcast domain LAN VRRP yang sama.
- Kegagalan upstream tidak otomatis memicu perpindahan VRRP. Apabila interface LAN R1 tetap aktif sementara koneksi upstream terputus, R1 berpotensi tetap menjadi Master. Diperlukan mekanisme interface tracking atau routing-aware failover apabila perpindahan gateway juga harus mempertimbangkan kondisi upstream.
- iBGP tidak otomatis menjamin jalur cadangan. Ketersediaan rute alternatif bergantung pada prefix yang diterima, next-hop yang dapat dijangkau, dan jalur forwarding yang benar-benar tersedia.
Kesimpulan
Implementasi VRRP dan iBGP pada topologi ini dirancang untuk menyediakan redundansi gateway pada jaringan customer sekaligus pertukaran informasi routing antara dua router MikroTik.
VRRP memastikan bahwa customer tetap menggunakan satu alamat gateway virtual meskipun terjadi pergantian router. Sementara itu, iBGP menyediakan jalur pertukaran informasi routing antara R1 dan R2 dalam AS yang sama. Dengan dukungan Huawei CE12800 sebagai switch penghubung dan Juniper sebagai titik koneksi upstream, desain ini dapat menjadi dasar implementasi jaringan dengan redundansi pada sisi gateway. Namun, untuk mencapai redundansi end-to-end, koneksi upstream juga harus memiliki jalur alternatif. Tanpa hal tersebut, failover VRRP hanya menjamin perpindahan gateway lokal, bukan ketersediaan konektivitas ke seluruh jaringan eksternal.
I’m Ryan, a Network Engineer from Indonesia focused on network infrastructure, Server Management, and system administration, with a background in network security and cybersecurity. I enjoy building, troubleshooting, and understanding complex systems from the ground up.