Multiprotocol Label Switching atau disingkat MPLS merupakan metode forwarding data yang menggunakan label sebagai dasar untuk meneruskan paket di dalam jaringan. Berbeda dengan proses routing konvensional yang melakukan pencarian alamat tujuan pada setiap hop, MPLS meneruskan paket berdasarkan label yang telah ditentukan sebelumnya. Penggunaan label membuat proses forwarding menjadi lebih sederhana karena router di dalam jaringan MPLS cukup membaca label yang terdapat pada paket untuk menentukan jalur selanjutnya. Mekanisme ini dapat mengurangi proses lookup routing dan membuat proses forwarding menjadi lebih efisien.
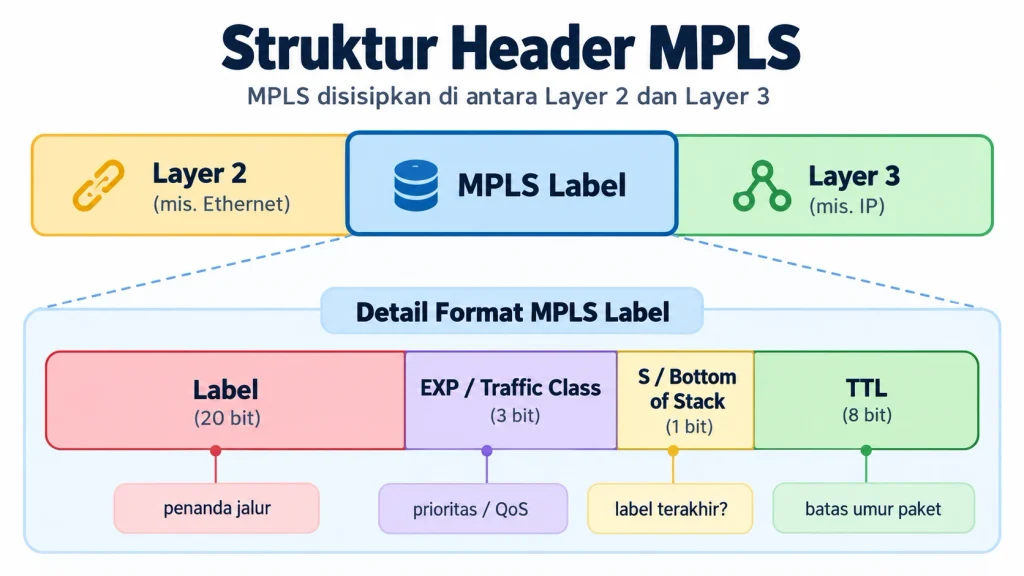
MPLS sering disebut bekerja pada Layer 2.5, karena secara konsep berada di antara Layer 2 (Data Link) dan Layer 3 (Network) pada model OSI. Dalam proses enkapsulasinya, MPLS menambahkan header atau MPLS Shim Header di antara header Layer 2 dan Layer 3. Penambahan header ini memanfaatkan kapasitas L2MTU, sehingga ukuran MTU pada interface perlu diperhatikan ketika MPLS digunakan.
Sebuah paket MPLS dapat memiliki satu atau beberapa label yang disusun dalam bentuk label stack. Setiap MPLS label memiliki ukuran 32 bit, yang terdiri dari:
- Label — 20 bit
Digunakan sebagai nilai identifikasi label untuk proses forwarding paket. - Traffic Class (TC/EXP) — 3 bit
Digunakan untuk kebutuhan Class of Service (CoS) atau QoS. - Bottom of Stack (S) — 1 bit
Menandakan apakah label tersebut merupakan label terakhir dalam MPLS label stack. - Time to Live (TTL) — 8 bit
Digunakan untuk membatasi umur paket di dalam jaringan MPLS dan mencegah terjadinya forwarding loop.
Dengan mekanisme tersebut, MPLS dapat melakukan forwarding paket secara efisien sekaligus mendukung berbagai layanan jaringan seperti Traffic Engineering, Layer 2 VPN (L2VPN), dan Layer 3 VPN (L3VPN).
How Does MPLS Work?
Prinsip kerja MPLS adalah meneruskan paket berdasarkan label, dengan menggabungkan mekanisme switching yang cepat dengan kemampuan routing dan skalabilitas pada Layer 3. Pada jaringan MPLS, sebuah MPLS Label disisipkan di antara header Layer 2 dan Layer 3. Label inilah yang kemudian digunakan oleh router di dalam MPLS domain untuk menentukan ke mana paket harus diteruskan.
Ketika sebuah paket pertama kali masuk ke jaringan MPLS, router pada sisi edge akan menentukan Forwarding Equivalence Class (FEC) dari paket tersebut, kemudian menambahkan label yang sesuai. Proses penambahan label ini disebut PUSH. Router-router di dalam MPLS domain selanjutnya tidak perlu melakukan lookup terhadap alamat IP tujuan pada setiap hop. Router cukup membaca label yang terdapat pada paket, kemudian meneruskannya berdasarkan informasi pada Label Forwarding Information Base (LFIB).
Jalur yang dilalui oleh paket berlabel di dalam jaringan MPLS disebut LSP (Label Switched Path). Secara sederhana, alur forwarding MPLS dapat digambarkan sebagai berikut:
Ingress LER → LSR → LSR → Egress LER
Pada saat paket melewati jaringan MPLS, terdapat tiga operasi utama terhadap label:
- PUSH — Menambahkan label ke paket.
- SWAP — Mengganti label yang diterima dengan label baru sebelum paket diteruskan.
- POP — Menghapus label dari paket.
LER (Label Edge Router)
LER merupakan router yang berada pada bagian edge dari MPLS domain. Router ini menjadi penghubung antara jaringan MPLS dengan jaringan di luar MPLS. LER dapat berperan sebagai Ingress LER maupun Egress LER.
Beberapa tugas utama LER antara lain:
- Melakukan PUSH label ketika trafik masuk ke MPLS domain (Ingress).
- Melakukan PUSH/STACK label tambahan apabila suatu layanan membutuhkan lebih dari satu label.
- Melakukan POP label ketika trafik keluar dari MPLS domain (Egress).
- Menentukan FEC dari paket sebelum paket diteruskan melalui LSP.
Sebagai contoh, pada layanan MPLS VPN sebuah paket dapat membawa lebih dari satu label. Label terluar digunakan untuk transport menuju router tujuan, sedangkan label lainnya dapat digunakan untuk mengidentifikasi layanan atau VPN tertentu.
LSR (Label Switching Router)
LSR merupakan router yang berada di dalam MPLS domain dan bertugas meneruskan paket berdasarkan label.
Beberapa tugas utama LSR antara lain:
- Melakukan forwarding paket berdasarkan informasi pada LFIB.
- Melakukan operasi SWAP, yaitu mengganti incoming label dengan outgoing label.
- Melakukan POP apabila router tersebut menerima instruksi untuk menghapus label tertentu.
- Meneruskan paket sepanjang LSP yang telah terbentuk.
Pada MPLS, router transit pada umumnya tidak perlu mengetahui routing dari jaringan customer. Router cukup mengetahui bagaimana sebuah label harus diteruskan ke hop berikutnya.
Posisi Router dalam Jaringan MPLS
Selain berdasarkan fungsi LER dan LSR, perangkat dalam implementasi MPLS Service Provider biasanya dibedakan menjadi tiga jenis, yaitu P Router, PE Router, dan CE Router.
1. P Router (Provider Router)
P Router merupakan router yang berada pada bagian core atau backbone dari jaringan Service Provider. P Router berfungsi sebagai LSR dan melakukan label switching terhadap trafik yang melewati MPLS backbone.
Secara umum, P Router:
- Menjalankan MPLS pada jaringan backbone.
- Melakukan operasi SWAP atau POP terhadap label.
- Tidak terhubung secara langsung dengan jaringan customer.
- Tidak perlu mengetahui route milik masing-masing customer pada layanan seperti MPLS L3VPN.
Dengan konsep ini, jaringan backbone dapat tetap scalable meskipun terdapat banyak customer yang menggunakan layanan MPLS.
2. PE Router (Provider Edge Router)
PE Router merupakan router milik Service Provider yang berada pada edge MPLS backbone dan terhubung dengan jaringan customer atau layanan lainnya. PE Router biasanya berfungsi sebagai LER.
Beberapa fungsi PE Router antara lain:
- Melakukan PUSH label ketika trafik masuk ke MPLS backbone.
- Melakukan POP ketika trafik keluar dari MPLS backbone.
- Menghubungkan MPLS backbone dengan berbagai layanan.
- Menjalankan routing atau service yang berhubungan langsung dengan customer.
PE Router dapat digunakan untuk menyediakan berbagai layanan seperti:
- L3VPN
- L2VPN
- VPLS
- Traffic Engineering
- Internet Service
3. CE Router (Customer Edge Router)
CE Router merupakan router yang berada pada sisi customer dan terhubung secara langsung dengan PE Router milik Service Provider. CE Router pada umumnya tidak perlu menjalankan MPLS dan tidak perlu mengetahui bagaimana MPLS backbone bekerja. Dari sisi CE, jaringan MPLS milik provider dapat terlihat seperti jaringan biasa yang digunakan untuk mencapai lokasi atau jaringan lain.
Hubungan sederhananya dapat digambarkan seperti berikut:
CE → PE → P → P → PE → CE
Di dalam MPLS backbone, router PE dan P akan menggunakan label untuk meneruskan paket. Setelah paket mencapai PE tujuan, label MPLS akan dilepas dan paket kembali diteruskan menuju CE dalam bentuk trafik Layer 2 atau Layer 3 biasa
Konfigurasi Dasar MPLS pada MikroTik
Selanjutnya kita akan mencoba membangun jaringan MPLS sederhana menggunakan MikroTik RouterOS v7.
Pada RouterOS v7, fitur MPLS sudah tersedia sebagai bagian dari RouterOS dan dapat dikonfigurasi melalui menu /mpls. Jadi, berbeda dengan beberapa versi RouterOS lama, kita tidak perlu mencari atau memasang package mpls.npk secara terpisah.
Perlu diperhatikan bahwa berdasarkan dokumentasi MikroTik saat ini, fitur MPLS tidak didukung pada perangkat dengan arsitektur SMIPS, seperti beberapa perangkat hAP lite. Manual MikroTik
Source: MikroTik RouterOS Manual — MPLS & RouterOS Packages
MikroTik RouterOS Manual — MPLS
MikroTik RouterOS Manual — Installation & Packages
Topologi Lab
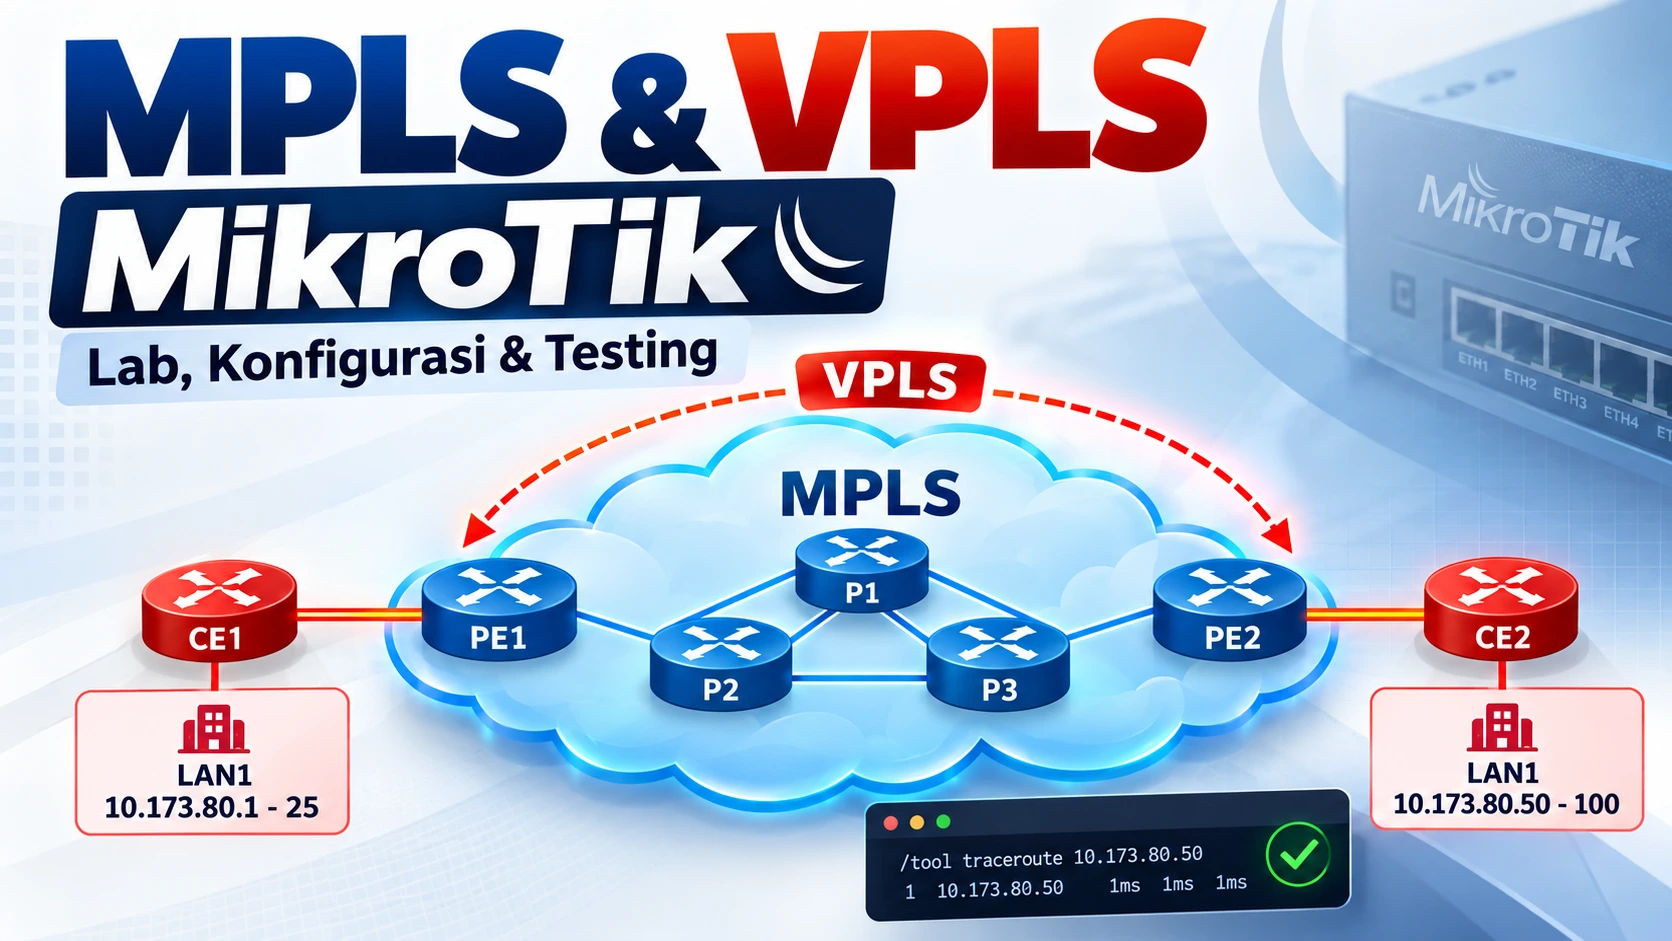
Pada lab ini kita menggunakan 8 router yang memiliki peran berbeda di dalam jaringan, yaitu:
- 4 P Router (Provider Router): P1, P2, P3, dan P4
- 2 PE Router (Provider Edge Router): PE1 dan PE2
- 2 CE Router (Customer Edge Router): masing-masing berada pada sisi customer
Topologi yang digunakan kurang lebih seperti berikut:
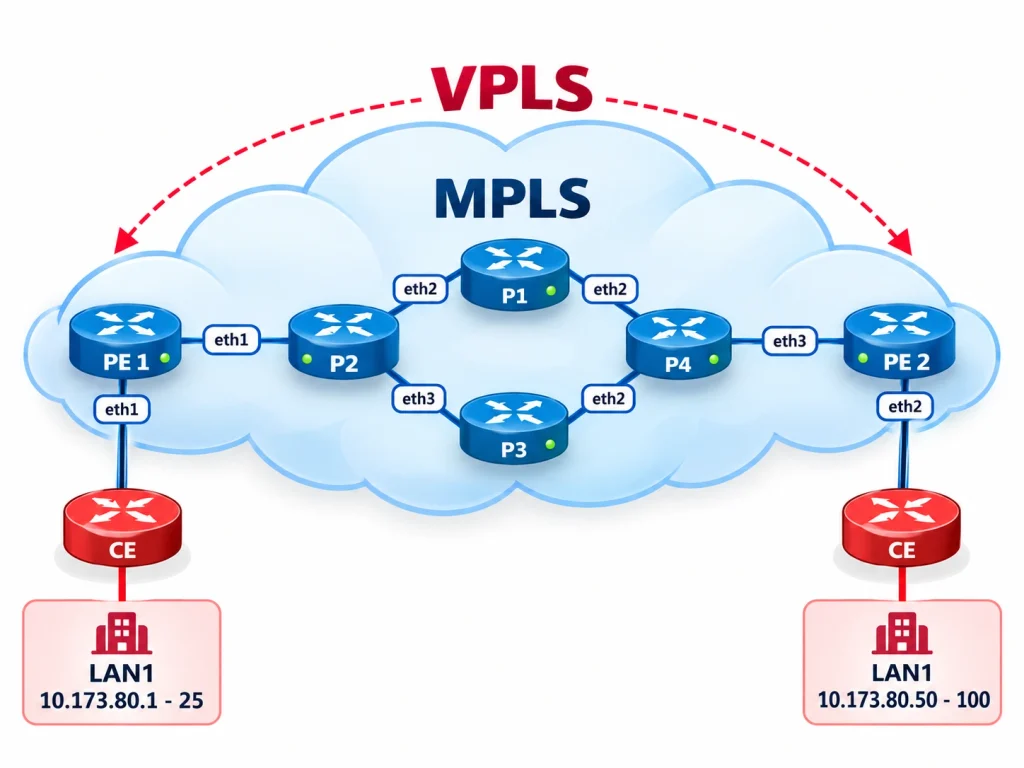
Enam router, yaitu PE1, P1, P2, P3, P4, dan PE2, akan menjadi bagian dari MPLS domain. Sedangkan kedua CE Router tidak menjalankan MPLS. CE hanya berkomunikasi dengan PE yang berada di sisi provider. Secara sederhana, jalur jaringan tersebut dapat digambarkan sebagai:
CE → PE1 → MPLS Core → PE2 → CE
Pada MPLS Core terdapat lebih dari satu jalur antara P2 dan P4, yaitu melalui P1 maupun P3.
MPLS sendiri melakukan forwarding berdasarkan label yang dipasang pada paket. MikroTik menjelaskan bahwa LDP dapat mendistribusikan label untuk route aktif, sehingga paket berlabel selanjutnya diteruskan melalui Label Switched Path (LSP) di dalam MPLS domain. Manual MikroTik
Source: MikroTik RouterOS Manual — MPLS
MikroTik RouterOS Manual — MPLS
VPLS untuk Menghubungkan Kedua LAN
Tujuan dari lab ini bukan hanya membuat MPLS Core, tetapi juga menghubungkan LAN yang berada pada kedua sisi customer agar dapat berkomunikasi seperti berada dalam satu jaringan Layer 2. Untuk melakukan hal tersebut kita akan menggunakan VPLS (Virtual Private LAN Service).
Secara sederhana:
LAN Customer 1 → CE → PE1 → VPLS over MPLS → PE2 → CE → LAN Customer 2
VPLS membuat sebuah pseudowire antara kedua PE. Pseudowire tersebut membawa frame Ethernet melewati MPLS Core sehingga kedua site dapat berbagi Ethernet broadcast domain meskipun secara fisik berada pada lokasi yang berbeda. Dokumentasi MikroTik mendeskripsikan VPLS sebagai mekanisme untuk menghubungkan remote site melalui pseudowire pada packet-switched network. Manual MikroTik
Pada RouterOS, interface VPLS nantinya dapat dimasukkan ke dalam bridge bersama interface PE yang mengarah ke CE. Parameter bridge juga tersedia langsung pada interface VPLS RouterOS. Manual MikroTik
Secara logis konfigurasi pada kedua PE nantinya akan terlihat seperti berikut:
PE1
CE Interface ──┐
               ├── Bridge
VPLS Interface ┘

             MPLS CORE

PE2
VPLS Interface ─┐
                ├── Bridge
CE Interface ───┘
Dengan mekanisme tersebut, trafik Layer 2 dari customer dapat diteruskan dari PE1 menuju PE2 melalui MPLS Core.
Untuk forwarding VPLS, trafik biasanya menggunakan label untuk pseudowire/service serta label transport yang membawa trafik menuju PE tujuan. MPLS RouterOS sendiri mendukung VPLS dengan LDP signaling berdasarkan RFC 4762. Manual MikroTik
Source: MikroTik RouterOS Manual — MPLS / VPLS
MikroTik RouterOS Manual — VPLS Interface
MikroTik RouterOS Manual — VPLS Control Word
Loopback sebagai LSR-ID dan LDP Transport Address
Sebelum masuk ke konfigurasi MPLS dan LDP, kita perlu memastikan bahwa seluruh router pada MPLS Core sudah memiliki IP connectivity. Pada masing-masing router P dan PE kita akan membuat sebuah Loopback Interface beserta IP address /32.
Loopback tersebut nantinya akan digunakan sebagai identitas router untuk MPLS/LDP, khususnya sebagai:
- LSR-ID (Label Switching Router ID)
- LDP Transport Address
Pada RouterOS, parameter lsr-id digunakan sebagai ID unik dari Label Switching Router, sedangkan transport-addresses menentukan alamat asal yang digunakan untuk membentuk koneksi sesi LDP sekaligus alamat transport yang diumumkan kepada LDP neighbor. Manual MikroTik
Contoh konsepnya:
P1
Loopback: 172.16.232.1/32

P2
Loopback: 172.16.232.2/32

P3
Loopback: 172.16.232.3/32

P4
Loopback: 172.16.232.4/32

PE1
Loopback: 172.16.232.5/32

PE2
Loopback: 172.16.232.6/32
Nilai IP tersebut nantinya dapat digunakan seperti berikut:
LSR-ID            = Loopback IP
Transport Address = Loopback IP
Penggunaan Loopback membuat identitas LDP tidak bergantung secara langsung pada alamat salah satu interface fisik.
Source: MikroTik RouterOS Manual — LDP
MikroTik RouterOS Manual — LDP Reference
Menggunakan OSPF sebagai IGP
Supaya seluruh Loopback IP tersebut dapat saling dijangkau, kita membutuhkan routing di dalam MPLS Core. Pada lab ini kita akan menggunakan OSPF (Open Shortest Path First) sebagai Interior Gateway Protocol (IGP). OSPF merupakan link-state IGP yang digunakan untuk mendistribusikan informasi routing antar-router di dalam Autonomous System yang sama. Manual MikroTik. Semua link antar-router MPLS serta Loopback akan kita advertise melalui OSPF Backbone Area / Area 0.
Alurnya dapat dibayangkan seperti berikut:
        OSPF
          ↓
IP Connectivity
          ↓
         LDP
          ↓
Label Distribution
          ↓
         MPLS
          ↓
Label Switched Path
          ↓
         VPLS
          ↓
Layer 2 Customer Traffic
Bagian ini penting karena MPLS bukan pengganti routing protocol.
MPLS tetap membutuhkan informasi routing untuk menentukan bagaimana sebuah destination dapat dicapai. Dokumentasi MikroTik menjelaskan bahwa MPLS/LDP bekerja menggunakan active routes, kemudian label didistribusikan dan digunakan untuk melakukan forwarding terhadap route tersebut. Manual MikroTik
Dengan kata lain:
OSPF menentukan jalannya, sedangkan MPLS memberikan label untuk forwarding melalui jalur tersebut.
Source: MikroTik RouterOS Manual — OSPF & MPLS
MikroTik RouterOS Manual — OSPF
MikroTik RouterOS Manual — MPLS
Pastikan IP Connectivity Sebelum Mengaktifkan LDP
Sebelum melanjutkan ke konfigurasi LDP, pastikan seluruh Loopback IP pada router MPLS sudah dapat saling dijangkau.
Sebagai contoh, dari PE1 kita harus bisa melakukan ping menuju Loopback milik:
P1
P2
P3
P4
PE2
Begitu juga sebaliknya. Hal ini penting karena LDP membutuhkan konektivitas IP untuk membangun sesi dan mendistribusikan label. Setelah OSPF selesai dikonfigurasi, lakukan pengecekan routing table:
/ip/route/print where ospf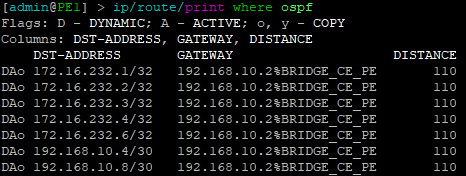
Pastikan route menuju seluruh Loopback sudah muncul dan berstatus active. Kemudian lakukan pengujian menggunakan ping, idealnya dengan Loopback sebagai source address. Sebagai gambaran:
/ping <LOOPBACK-PE2> src-address=<LOOPBACK-PE1>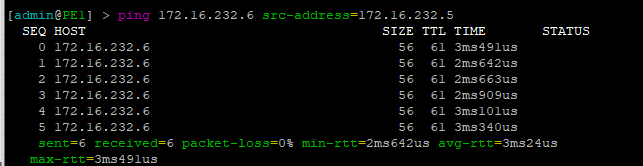
Jika seluruh Loopback sudah dapat berkomunikasi, barulah kita dapat melanjutkan ke tahap berikutnya, yaitu mengaktifkan MPLS dan membangun LDP Neighbor.
Kenapa Urutannya OSPF → LDP → MPLS → VPLS?
Biar lebih gampang dipahami, seluruh lab ini sebenarnya dapat diringkas menjadi:
1. OSPF
   Membuat seluruh router dan Loopback saling reachable.

              ↓

2. LDP
   Router MPLS saling bertukar informasi label.

              ↓

3. MPLS
   Paket diteruskan melalui Label Switched Path.

              ↓

4. VPLS
   Membentuk Layer 2 pseudowire antara PE1 dan PE2.

              ↓

5. Bridge
   Menghubungkan VPLS dengan interface menuju CE.

              ↓

6. Customer LAN
   Kedua lokasi dapat berkomunikasi melalui MPLS Core.
Jadi sebelum menyentuh VPLS, kita harus memastikan underlay IP routing dan MPLS Core sudah bekerja terlebih dahulu.
Referensi Resmi MikroTik
Seluruh konsep MPLS, LDP, OSPF, dan VPLS yang digunakan pada lab ini mengacu pada dokumentasi resmi MikroTik RouterOS, bukan dokumentasi pihak ketiga, adasih dari chatgpt juga sikit wkwk:)
Official MikroTik RouterOS Documentation:
- MPLS — konsep MPLS, label switching, LDP, LSP, dan fitur MPLS yang didukung RouterOS. Manual MikroTik
MikroTik RouterOS Manual — MPLS - LDP — konfigurasi
LSR-ID,transport-addresses, dan parameter LDP RouterOS. Manual MikroTik
MikroTik RouterOS Manual — LDP - LDP Interface — konfigurasi interface yang digunakan untuk membentuk LDP neighbor. Manual MikroTik
MikroTik RouterOS Manual — LDP Interface - VPLS — konfigurasi pseudowire, peer, VPLS ID, L2MTU, dan bridge. Manual MikroTik
MikroTik RouterOS Manual — VPLS - OSPF — konsep dan implementasi OSPF pada RouterOS. Manual MikroTik
MikroTik RouterOS Manual — OSPF - MPLS MTU / L2MTU — informasi mengenai overhead MPLS dan VPLS yang perlu diperhatikan pada jalur MPLS. Manual MikroTik
MikroTik RouterOS Manual — MTU in RouterOS
Konfigurasi LDP pada MPLS
Setelah semua IP Loopback sudah muncul di Route List dan bisa saling dijangkau, tahap berikutnya adalah mengaktifkan LDP (Label Distribution Protocol) pada router-router yang berada di jaringan MPLS.
Di WinBox, masuk ke menu:
MPLS → LDP Interface → Add [+]
Kemudian pilih interface yang terhubung langsung ke router MPLS lainnya. Interface yang mengarah ke jaringan customer atau CE tidak perlu dimasukkan ke LDP Interface. Contohnya, jika P2 terhubung ke PE1, P1, dan P3, maka interface yang menuju ketiga router tersebut yang perlu ditambahkan.
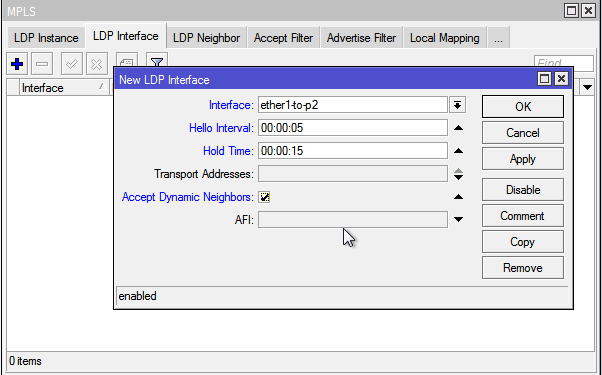
Setelah interface selesai ditambahkan, masih pada menu MPLS kita lanjut ke bagian LDP Instance.
tambahkan LDP Instance, kemudian isi:
- LSR ID dengan IP Loopback router.
- Transport Address dengan IP Loopback router yang sama.
Misalnya router tersebut mempunyai Loopback:
172.16.232.5/32maka nilai yang digunakan adalah:
LSR ID            : 172.16.232.5
Transport Address : 172.16.232.5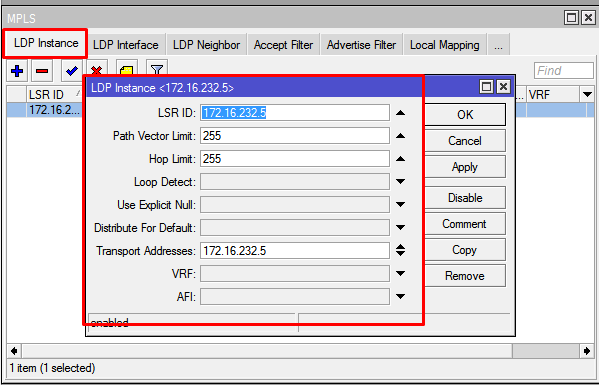
Konfigurasi ini dilakukan pada seluruh router yang menjadi bagian dari MPLS Core, yaitu router P dan PE. Router CE tidak perlu menjalankan LDP, karena CE berada di luar MPLS domain dan hanya terhubung ke PE seperti jaringan IP atau Ethernet biasa.
Pengecekan LDP Neighbor
Setelah LDP dikonfigurasi pada semua router P dan PE, cek terlebih dahulu apakah neighbor LDP sudah terbentuk.
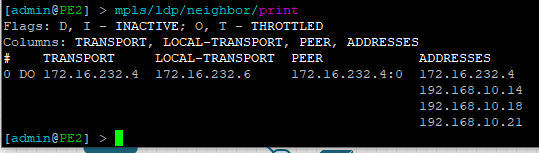
Neighbor yang muncul seharusnya adalah router-router yang terhubung langsung melalui interface MPLS. Jika neighbor belum muncul, beberapa hal yang perlu dicek adalah:
- Interface antar-router sudah dimasukkan ke LDP Interface.
- IP pada link antar-router sudah bisa saling berkomunikasi.
- Loopback masing-masing router sudah tersedia di routing table.
- LSR ID dan Transport Address menggunakan alamat Loopback yang benar.
Kalau seluruh neighbor sudah terbentuk, berarti proses pertukaran label melalui LDP sudah berjalan.
Pengecekan MPLS dengan Traceroute
Untuk memastikan trafik sudah melewati MPLS Core, kita bisa melakukan traceroute dari salah satu PE menuju Loopback PE di sisi lainnya.
Contohnya dari PE1 menuju PE2:
/tool/traceroute <IP-LOOPBACK-PE2>Jika MPLS dan LDP sudah bekerja dengan benar, pada hasil traceroute akan terlihat informasi MPLS Label yang digunakan pada beberapa hop di dalam MPLS Core.
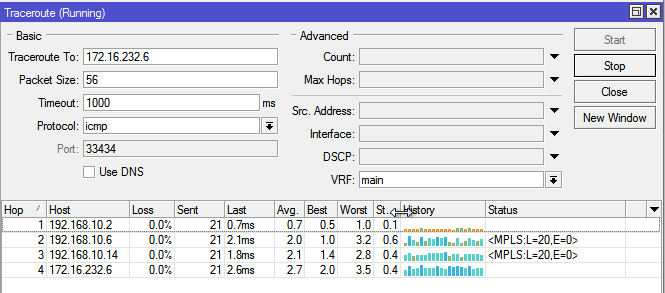
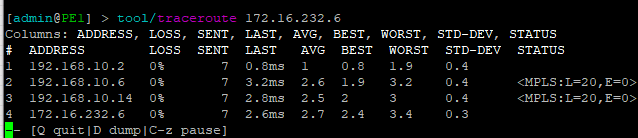
Dari sini kita sudah bisa memastikan bahwa MPLS Core dan distribusi label melalui LDP sudah berjalan. Setelah bagian ini selesai, baru kita lanjut ke konfigurasi VPLS antara PE1 dan PE2 untuk membawa trafik Layer 2 dari kedua sisi customer.
Konfigurasi VPLS Tunnel di MPLS
Setelah MPLS Core dan LDP sudah berjalan, selanjutnya kita akan menghubungkan kedua sisi CE melalui jaringan MPLS. Karena CE berada di luar MPLS domain, trafik Layer 2 dari kedua sisi customer tidak langsung ikut masuk ke MPLS Core. Untuk membawa trafik tersebut dari PE1 ke PE2, kita akan menggunakan VPLS (Virtual Private LAN Service). VPLS merupakan salah satu layanan Layer 2 VPN (L2VPN) pada jaringan MPLS. Dengan VPLS, kedua site yang berbeda lokasi dapat dihubungkan seolah-olah berada dalam satu jaringan Ethernet yang sama.
Yang perlu diperhatikan, interface VPLS hanya dibuat pada router PE yang terhubung ke customer. Jadi pada topologi lab ini kita cukup membuat VPLS antara PE1 dan PE2. Router P yang berada di tengah tidak perlu dikonfigurasi VPLS karena tugasnya hanya meneruskan trafik MPLS berdasarkan label.
Secara sederhana jalurnya seperti ini:
CE ── PE1 ═════ VPLS over MPLS ═════ PE2 ── CEUntuk membuat interface VPLS, masuk ke:
MPLS → VPLS → Add [+]
Kemudian pada bagian General, ada dua parameter utama yang perlu kita isi:
- Remote Peer
Diisi dengan IP Loopback PE lawan.Jadi pada PE1, Remote Peer mengarah ke Loopback PE2. Sedangkan pada PE2, Remote Peer mengarah ke Loopback PE1. - VPLS ID
Digunakan sebagai identitas VPLS yang akan dibentuk. Nilainya harus sama pada kedua PE yang melakukan peering, angkanya bebas.
Sebagai contoh:
PE1
Remote Peer : <Loopback PE2> / 172.16.232.6
VPLS ID     : 1:65535

PE2
Remote Peer : <Loopback PE1> / 172.16.232.5
VPLS ID     : 1:65535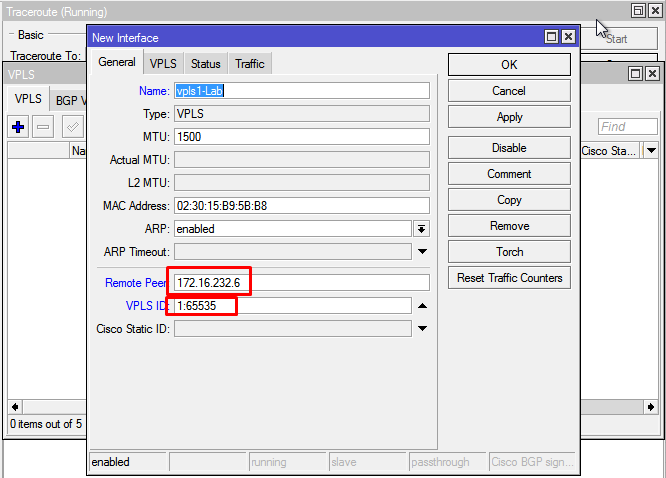
Setelah konfigurasi dibuat pada kedua PE, cek apakah interface VPLS sudah aktif. Jika tunnel berhasil terbentuk, interface VPLS akan memiliki flag R (Running).
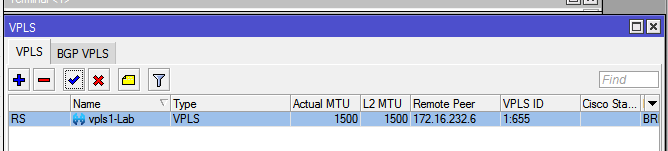
Kalau belum running, biasanya yang pertama dicek adalah konektivitas antar-Loopback PE, LDP neighbor, serta MPLS forwarding menuju PE lawan.
Bridge VPLS dengan Interface CE
Sesuai topologi lab kita, kedua CE akan menggunakan jaringan Layer 2 yang sama. Karena itu, setelah VPLS berhasil terbentuk, interface VPLS perlu digabungkan ke dalam bridge bersama interface PE yang mengarah ke CE. Pada PE1 kurang lebih konsepnya seperti ini:
            PE1

CE Interface ───┐
                ├── Bridge
VPLS Interface ─┘
Sedangkan pada PE2:
            PE2

VPLS Interface ─┐
                ├── Bridge
CE Interface ───┘
Dengan konfigurasi tersebut, frame Ethernet yang berasal dari CE1 akan masuk ke bridge di PE1, diteruskan melalui VPLS melewati MPLS Core, kemudian keluar dari bridge PE2 menuju CE2.
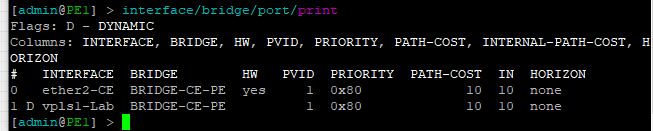
Dari sisi CE, jaringan MPLS di tengah tidak perlu diketahui. Kedua CE cukup melihat koneksi tersebut seperti sebuah jalur Layer 2 biasa.
Jadi alurnya kurang lebih:
 CE1 ether1
  │
 PE1 ether2
  │
Bridge
  │
VPLS
  │
MPLS Core
  │
VPLS
  │
Bridge
  │
 PE2 ether2
  │
 CE2 ether1
Setelah bridge selesai dibuat, kita bisa lanjut melakukan pengujian dari CE1 menuju CE2 untuk memastikan trafik Layer 2 sudah berhasil melewati VPLS over MPLS.
Pengujian Koneksi VPLS
Setelah konfigurasi VPLS dan bridge selesai, tahap terakhir adalah melakukan pengujian komunikasi antara kedua sisi customer. Pada lab ini CE1 menggunakan IP 10.173.80.1, sedangkan CE2 menggunakan IP 10.173.80.50. Keduanya berada dalam satu subnet yang sama dan dihubungkan melalui VPLS.
Pertama, lakukan pengujian menggunakan ping dari CE1 menuju CE2:
/ping 10.173.80.50Jika konfigurasi sudah benar, CE1 seharusnya dapat berkomunikasi langsung dengan CE2.
Selain menggunakan ping, kita juga bisa mencoba traceroute:
/tool/traceroute 10.173.80.50Hasilnya akan terlihat seperti berikut:
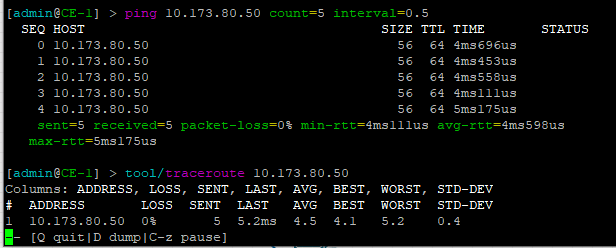
Yang menarik, pada hasil traceroute hanya terlihat alamat tujuan 10.173.80.50 tanpa menampilkan router P maupun PE yang berada di MPLS Core. Hal ini normal, karena dari sisi customer koneksi tersebut terlihat sebagai hubungan Layer 2 langsung. CE1 tidak melakukan routing melalui PE1, P2, P1/P3, P4, dan PE2. Frame Ethernet dari CE1 dibawa melalui VPLS sampai ke sisi CE2.
Secara fisik trafik sebenarnya melewati:
CE1
 │
PE1
 │
P2
 │
├── P1 ──┐
│        │
└── P3 ──┤
         P4
          │
         PE2
          │
         CE2
Tetapi dari sudut pandang customer, koneksinya terlihat seperti:
CE1 ───────────────────── CE2
10.173.80.1          10.173.80.50
Inilah salah satu fungsi utama VPLS, yaitu membawa trafik Ethernet melewati jaringan MPLS sehingga dua lokasi yang berbeda dapat terlihat seperti berada pada satu jaringan Layer 2 yang sama.
Contact Information
Feel free to connect with me:
I’m Ryan, a Network Engineer from Indonesia focused on network infrastructure, Server Management, and system administration, with a background in network security and cybersecurity. I enjoy building, troubleshooting, and understanding complex systems from the ground up.